Server MCP focalizzato sulla governance che controlla l'accesso dell'IA ai dati sensibili
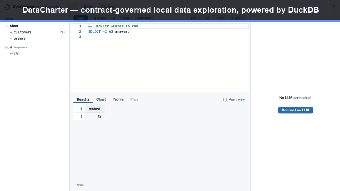
datacharter di Datacharter è un server di Protocollo di Contesto Modello governato che limita l'accesso degli agenti AI ai dati locali e remoti. Lo strumento fornisce agli agenti uno spazio di lavoro in stile SQL in modo che possano eseguire query su fonti federate mantenendo limitata l'esposizione esterna. Sottolinea le misure di protezione della privacy, l'audit delle query e l'esecuzione in sola lettura per ridurre il rischio operativo. Destinato a ingegneri dei dati, team di sicurezza e sviluppatori che necessitano di interazioni AI audibili e conformi alle politiche con set di dati di produzione e locali.
Quali compiti puoi effettivamente utilizzare?
Il server consente ai modelli linguistici di agire come assistenti ai dati capaci di query all'interno di un ambiente controllato, abilitando query analitiche, visualizzazioni di base e profilazione dei dataset. La profilazione dei dati integrata e la didascalia dei grafici trasformano i risultati delle query in riassunti leggibili dagli esseri umani. I casi d'uso includono analisi esplorativa di dati locali e aziendali misti e generazione di risposte supportate da SQL da fonti unite, con lo strumento che produce risultati di query piuttosto che record grezzi senza restrizioni.
Quanto sono privati e auditabili i risultati dello strumento?
I controlli sulla privacy vengono applicati automaticamente al momento della query, con mascheramento automatico delle PII e soppressione della k-anonimato dichiarate come parte del design. Il sistema registra l'attività dell'agente utilizzando un registro di audit a prova di manomissione e a catena di hash, producendo un pacchetto di prove verificabile per ogni query. Tripwire canary possono essere configurati per segnalare tentativi accidentali di esfiltrazione dei dati, fornendo ai team di sicurezza avvisi tracciabili legati a query specifiche degli agenti.
Quali input e integrazioni accetta?
Il server federisce i dati tramite DuckDB e accetta formati di file locali come CSV, Parquet, JSON, Excel e SQLite, oltre a connessioni a magazzini remoti tra cui Postgres, MySQL, SQL Server, Snowflake, BigQuery, Iceberg e Delta Lake. I percorsi di installazione includono pacchetti Python (pip/uvx) e Homebrew, e esiste una build desktop autonoma in beta. Espone un'interfaccia server MCP per gli host compatibili da chiamare.
È pratico implementarlo e integrarlo nei flussi di lavoro esistenti?
La gestione dei dati è progettata per essere locale per prima cosa: il server si lega per impostazione predefinita e non riporta telemetria, il che aiuta a mantenere le query on-premises. L'esecuzione è di sola lettura per costruzione, impedendo scritture accidentali alle fonti di dati. Lo sviluppatore fornisce un flusso di lavoro dei comandi (ad esempio, utilizzando uvx per inizializzare uno spazio di lavoro) e integrazioni con client compatibili con MCP in modo che i team possano aggiungere il server nelle catene di strumenti degli agenti senza modificare i database di produzione.
Ideale per team che richiedono query di agenti auditabili e basate su politiche
Lo strumento è una scelta pratica per team attenti alla sicurezza che necessitano di accesso agli agenti vincolato da politiche applicabili; il suo design locale e i pacchetti di prove aiutano a raggiungere obiettivi di conformità. Pianifica una fase di configurazione, poiché garanzie significative dipendono da contratti e regole canary redatti con attenzione in charter.yaml. Aspettati di mantenere la revisione umana nel processo per decisioni ad alto rischio guidate da analisi generate dagli agenti.